Sobre o evento
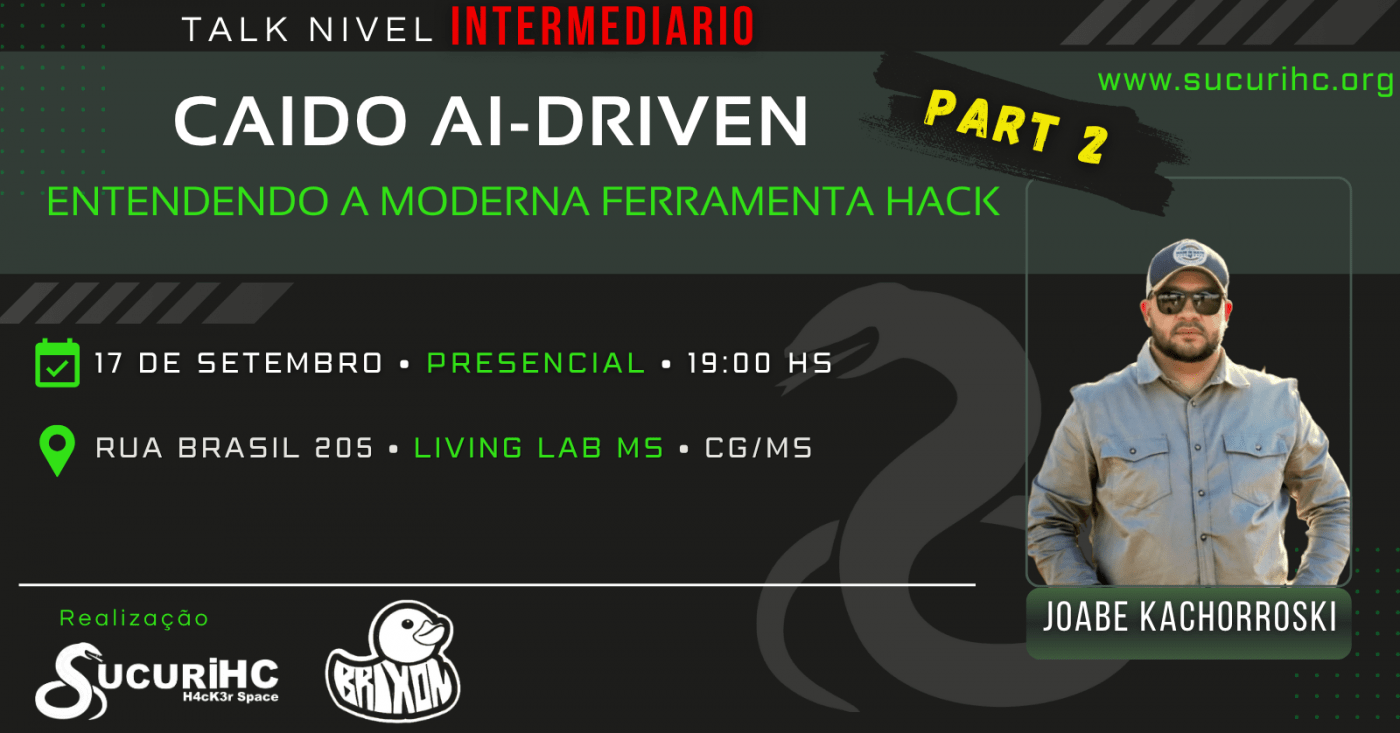
CaidoAIDriven - Part 2Como Construir um Time de Pentest com IA no ControleDia: 19 de Setembro (quinta - feira)Horário: 19:00 ás 21h00 Horário Local (Mato Grosso do Sul)Convite Aberto à Comunidade de TI e CibersegurançaDo alvo ao relatório em minutos — sem abrir mão do controle.NívelIntermediário / AvançadoPré-requisito: familiaridade com pentest web (HTTP, proxies, OWASP Top 10) e linha de comando Linux.Aprenda a construir um ambiente de pentest assistido por IA que integra Claude Code, Caido MCP, 792 Skills MITRE e 35 Subagentes especializados — e opera como um Virtual Team Lead: você decide, a IA executa.A inteligência artificial está redefinindo como analistas de segurança trabalham — mas a maioria dos profissionais ainda usa IA apenas para escrever código ou responder perguntas. O CaidoAIDriven vai além: é um pipeline completo de pentest assistido por IA onde o analista atua como Team Lead e a IA opera como um time especializado sob sua direção.Neste talk, vou apresentar a arquitetura e demonstrar ao vivo o ambiente que desenvolvi integrando cinco componentes:Claude Code como orquestrador central — interpreta pedidos em linguagem natural e roteia para o especialista corretoCaido Proxy + MCP Server v4.0 — 64 ferramentas MCP que permitem ao Claude acessar, analisar e replay requisições HTTP capturadas em tempo real792 Skills MITRE — workflows estruturados para confirmação de hipóteses antes de qualquer execução35 Subagentes especializados — Tier 2 executa sqlmap, ffuf, nuclei e dalfox com aprovação explícita por açãofindings.sh— banco SQLite que persiste vulnerabilidades por cliente entre sessõesO modelo de operação é o ponto central do talk: o analista define o escopo, analisa manualmente a superfície de ataque, invoca a skill para confirmar a hipótese, avalia a evidência, e só então autoriza o agente a executar. A IA não age por conta própria — ela reporta, para e aguarda decisão.Durante a demonstração ao vivo mostrarei a cadeia completa em um ambiente de lab autorizado: IDOR → SQLi → Role Escalation → XSS encadeados automaticamente pelo exploit-chainer, com score 91/100 em menos de 15 minutos — e a análise de SSTI em Twig 3.22.1 com sandbox ativo, incluindo a exposição de endpoints Kubernetes via phpinfo().Ao final, o participante sai com o entendimento completo de como montar esse ambiente, qual o custo real de operação, e como estruturar o próprio fluxo de trabalho como Virtual Team Lead.O que o participante vai aprender?- Arquitetura completa do CaidoAIDriven e como cada componente se conecta- Fluxo de trabalho real: skill → confirmação → agente → registro → relatório- Como controlar autonomia e consumo de tokens com hardness e prompts cirúrgicos- Comparativo técnico e financeiro: Burp Pro vs CaidoAIDriven (R$326/mês vs R$155/mês)- Referências para montar o ambiente do zero com o guia validado em Ubuntu 24.04 LTSSobre o apresentadorJoabe Kachorroski — Especialista Sênior em Cibersegurança no Ministério Público do Mato Grosso do Sul (MPMS). Membro fundador do Sucuri Hacker Clube. Reconhecido pelo programa VDP da NASA via BugCrowd. Professor no programa de pós-graduação Novas Tecnologias e Direito Digital da Faculdade Insted. Certificações: Pentest+, DCPT, CNSP, CRT-API, NSE1&2.- kachorroskicyber.com- github.com/kernelkill/CaidoAIDriven